ทุกวัน พนักงานเข้าถึงอีเมล เอกสาร ระบบงาน และข้อมูลสำคัญขององค์กรผ่าน Notebook โทรศัพท์มือถือ และบริการ Cloud จากหลากหลายสถานที่
ความคล่องตัวเหล่านี้ช่วยให้ธุรกิจทำงานได้เร็วขึ้น แต่ขณะเดียวกันก็ทำให้การควบคุมความปลอดภัยซับซ้อนกว่าเดิม
คำถามสำคัญจึงไม่ใช่เพียงว่า
“รหัสผ่านของเราปลอดภัยเพียงพอหรือไม่?”
แต่องค์กรควรตอบให้ได้ว่า
• ใครกำลังเข้าถึงระบบและข้อมูลสำคัญ
• ผู้ใช้งานแต่ละคนมีสิทธิ์อะไรอยู่บ้าง
• สิทธิ์ที่ได้รับยังสอดคล้องกับบทบาทปัจจุบันหรือไม่
• การเข้าถึงเกิดจากอุปกรณ์และสถานที่ที่เชื่อถือได้หรือไม่
• หากพบพฤติกรรมผิดปกติ องค์กรสามารถตรวจจับและตอบสนองได้เร็วเพียงใด
หากคำตอบยังไม่ชัดเจน ความเสี่ยงอาจไม่ได้อยู่ไกลตัว แต่อาจซ่อนอยู่ในกระบวนการทำงานประจำวันแล้ว
ความเสี่ยงอาจเริ่มจากสิ่งที่องค์กรคุ้นเคย
เหตุการณ์ด้าน Cybersecurity ไม่ได้เริ่มจากการโจมตีขนาดใหญ่เสมอไป แต่อาจเริ่มจากเรื่องธรรมดา เช่น
• บัญชีของพนักงานที่ลาออกแล้วยังเข้าใช้งานได้
• ผู้ใช้งานได้รับสิทธิ์มากเกินความจำเป็น
• Notebook ส่วนตัวเข้าถึงข้อมูลองค์กรโดยไม่มี Security Policy
• เอกสารสำคัญถูกแชร์ให้บุคคลภายนอกโดยไม่ตั้งใจ
• พนักงานเปิดลิงก์หรือไฟล์แนบจากอีเมล Phishing
• ผู้ดูแลระบบใช้บัญชีสิทธิ์สูงในการทำงานทั่วไป
• อุปกรณ์สูญหาย แต่ข้อมูลภายในเครื่องไม่ได้รับการป้องกัน
แต่ละเหตุการณ์อาจดูเหมือนเป็นความผิดพลาดเล็กน้อย แต่สามารถนำไปสู่ข้อมูลรั่วไหล ระบบหยุดชะงัก ความเสียหายทางการเงิน และผลกระทบต่อความเชื่อมั่นของลูกค้าได้
Security ยุคใหม่ต้องมองเห็นมากกว่าแค่การเข้าสู่ระบบ
เมื่อการทำงานเกิดขึ้นได้จากทุกที่ การดูแลเฉพาะเครือข่ายภายในสำนักงานจึงไม่เพียงพออีกต่อไป
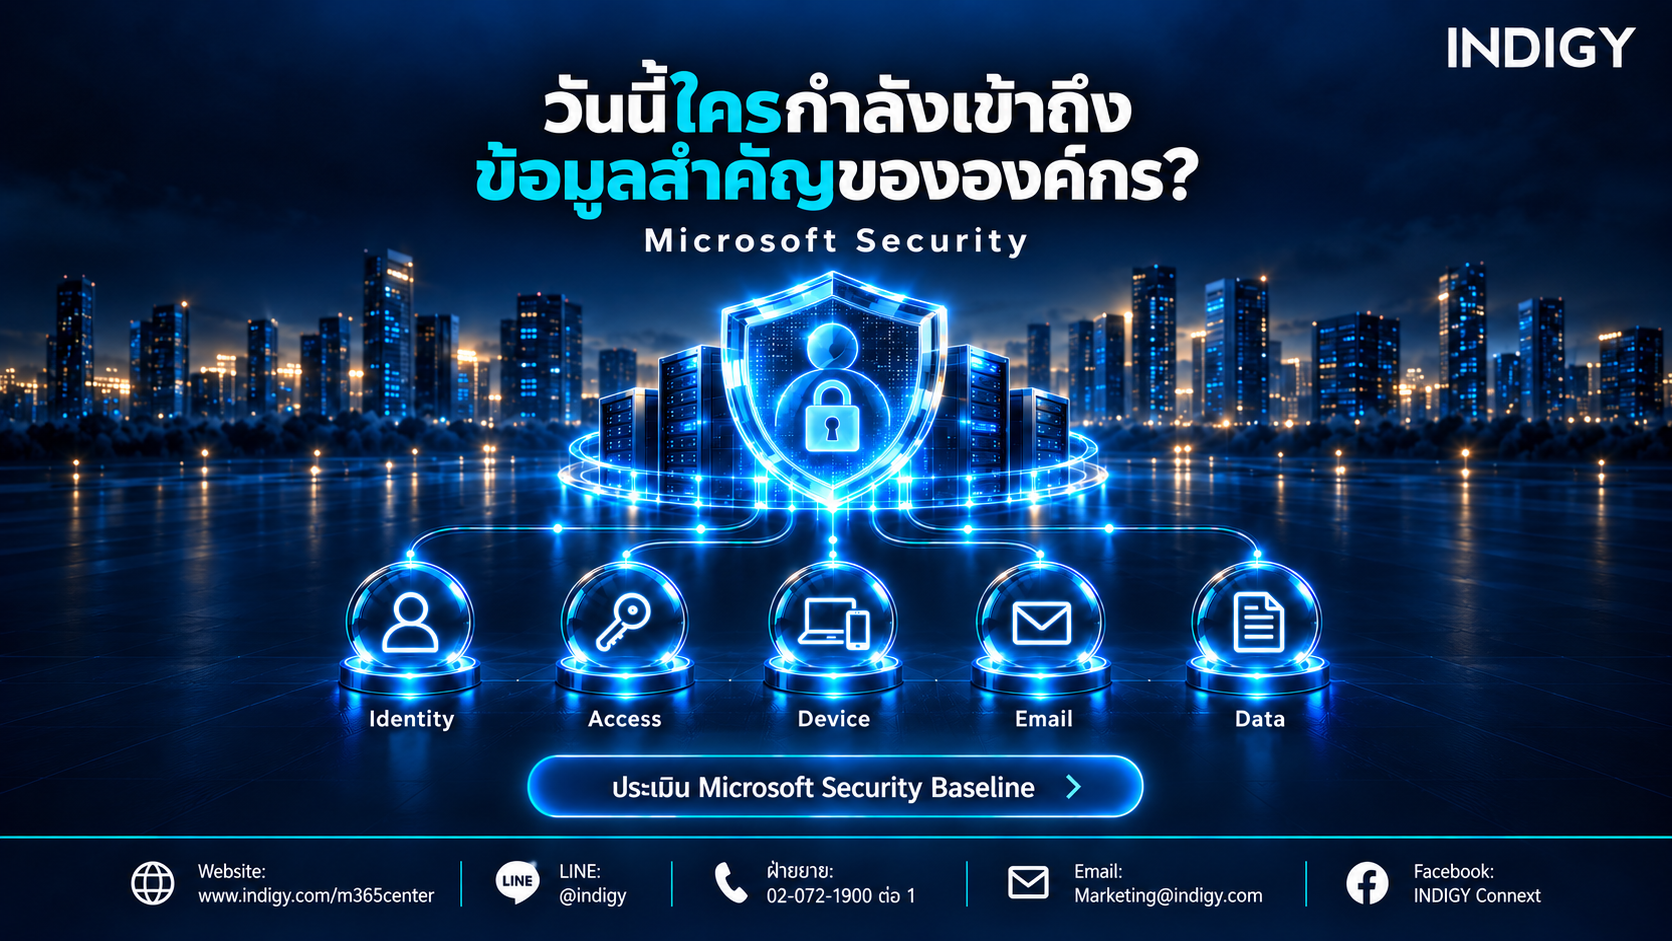
องค์กรต้องพิจารณาความปลอดภัยให้เชื่อมโยงกันตั้งแต่ผู้ใช้งาน อุปกรณ์ แอปพลิเคชัน ไปจนถึงข้อมูลสำคัญ
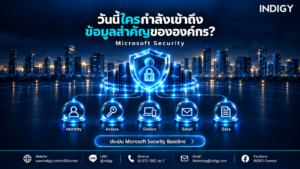
1. Identity — ผู้ใช้งานคือใคร
องค์กรต้องสามารถยืนยันตัวตนได้อย่างเหมาะสม และไม่พึ่งพา Password เพียงอย่างเดียว
การใช้ Multi-Factor Authentication และการกำหนดเงื่อนไขการเข้าถึง ช่วยเพิ่มการตรวจสอบเมื่อพบการ Login จากอุปกรณ์ สถานที่ หรือพฤติกรรมที่มีความเสี่ยง
2. Access — ควรเข้าถึงอะไรได้บ้าง
ผู้ใช้งานควรได้รับสิทธิ์เท่าที่จำเป็นต่อการทำงาน และสิทธิ์เหล่านั้นควรถูกทบทวนอย่างต่อเนื่อง
โดยเฉพาะเมื่อมีการรับพนักงานใหม่ เปลี่ยนตำแหน่ง ย้ายหน่วยงาน หรือสิ้นสุดการทำงาน เพื่อป้องกันไม่ให้สิทธิ์เดิมตกค้างอยู่ในระบบ
3. Device — อุปกรณ์ปลอดภัยเพียงพอหรือไม่
Notebook และโทรศัพท์มือถือที่เข้าถึงข้อมูลองค์กรควรผ่านมาตรฐานความปลอดภัยที่กำหนด
องค์กรควรสามารถตรวจสอบสถานะอุปกรณ์ บังคับใช้นโยบาย เข้ารหัสข้อมูล และดำเนินการจากระยะไกลเมื่ออุปกรณ์สูญหายหรือมีความเสี่ยง
4. Email & Application — ช่องทางทำงานมีความเสี่ยงหรือไม่
Email, Microsoft Teams, SharePoint และ OneDrive เป็นเครื่องมือสำคัญในการทำงานร่วมกัน แต่ก็อาจเป็นช่องทางของ Phishing, Malicious Link และไฟล์แนบที่เป็นอันตราย
ระบบ Security จึงควรสามารถตรวจสอบและเชื่อมโยงสัญญาณความเสี่ยง เพื่อป้องกันเหตุการณ์ก่อนที่จะสร้างผลกระทบในวงกว้าง
5. Data — ข้อมูลถูกนำไปใช้อย่างไร
ข้อมูลลูกค้า ข้อมูลทางการเงิน เอกสารสัญญา และข้อมูลพนักงาน ไม่ควรได้รับการดูแลในระดับเดียวกับข้อมูลทั่วไป
องค์กรควรสามารถจำแนกข้อมูล กำหนดระดับความลับ ควบคุมการแชร์ และตรวจสอบเมื่อข้อมูลสำคัญกำลังถูกส่งออกไปยังช่องทางที่ไม่เหมาะสม
Microsoft Security ช่วยให้องค์กรควบคุมความเสี่ยงได้อย่างเชื่อมโยง
Microsoft Security มีความสามารถที่ครอบคลุมองค์ประกอบสำคัญ ได้แก่
• Microsoft Entra สำหรับบริหาร Identity และ Access
• Microsoft Intune สำหรับบริหารและควบคุมอุปกรณ์
• Microsoft Defender สำหรับป้องกัน ตรวจจับ และตอบสนองต่อภัยคุกคาม
• Microsoft Purview สำหรับดูแลข้อมูลและการกำกับดูแล
• ระบบ Monitoring และ Reporting เพื่อให้ทีม IT มองเห็นเหตุการณ์จากส่วนกลาง
.
หัวใจสำคัญไม่ใช่การมีเครื่องมือจำนวนมาก แต่คือการทำให้เครื่องมือเหล่านั้นทำงานร่วมกัน เพื่อให้องค์กรมองเห็นความเสี่ยงได้ครบถ้วนและตอบสนองได้รวดเร็วขึ้น
มี Microsoft 365 แล้ว ไม่ได้หมายความว่า Security พร้อมแล้ว
การซื้อ License ทำให้องค์กรมีเครื่องมือและความสามารถด้าน Security แต่ไม่ได้หมายความว่าทุกฟังก์ชันจะถูกตั้งค่าให้เหมาะสมโดยอัตโนมัติ
องค์กรยังต้องออกแบบและทบทวนองค์ประกอบสำคัญ เช่น
• MFA และ Conditional Access
• User Role และ Access Permission
• Device Compliance Policy
• Email Protection
• External Sharing Control
• Data Classification
• Administrator Privilege
• Incident Response Process
หากตั้งค่าเข้มงวดเกินไป อาจส่งผลต่อประสบการณ์ของผู้ใช้งาน แต่หากตั้งค่าหลวมเกินไป ก็อาจไม่สามารถลดความเสี่ยงได้อย่างที่ควร
ก่อนซื้อ Security เพิ่ม ควรเริ่มจากการรู้ว่าองค์กรอยู่ตรงไหน
แนวทางที่เหมาะสมควรเริ่มจากการทำ Security Assessment เพื่อสำรวจว่าองค์กรมีเครื่องมืออะไร ใช้งานจริงมากน้อยเพียงใด และยังมีช่องว่างใดที่ควรได้รับการจัดการ จากนั้นจึงจัดลำดับการดำเนินงานตามระดับความเสี่ยงและผลกระทบทางธุรกิจ เช่น
- ตรวจสอบบัญชีผู้ใช้งานและสิทธิ์ผู้ดูแลระบบ
- ปิดช่องว่างด้าน Identity และ Authentication
- กำหนดมาตรฐานสำหรับอุปกรณ์ที่เข้าถึงข้อมูล
- เพิ่มการป้องกัน Email และ Collaboration Platform
- จำแนกและควบคุมข้อมูลสำคัญ
- จัดทำกระบวนการตรวจจับและตอบสนองต่อเหตุการณ์
- วาง Security Roadmap สำหรับการพัฒนาอย่างต่อเนื่อง
แนวทางนี้ช่วยให้องค์กรลงทุนได้ตรงจุด และนำความสามารถที่มีอยู่มาใช้งานได้อย่างคุ้มค่ามากขึ้น
Security ที่ดี ต้องไม่หยุดธุรกิจจากการเดินหน้า เป้าหมายของ Security ไม่ใช่การเพิ่มขั้นตอนจนพนักงานทำงานยากขึ้น แต่คือการทำให้ทุกคนสามารถทำงานได้อย่างคล่องตัว ภายใต้ระดับความเสี่ยงที่องค์กรมองเห็นและควบคุมได้ เพราะ Security ที่แข็งแรง ไม่ได้วัดจากจำนวนเครื่องมือที่องค์กรมี แต่วัดจากความสามารถในการรู้ว่าใครกำลังเข้าถึงอะไร และสามารถจัดการความเสี่ยงได้ทันเวลาหรือไม่
.
INDIGY พร้อมช่วยประเมิน Microsoft Security Baseline ครอบคลุม Identity, Access, Device, Email และ Data พร้อมออกแบบ Policy, Configuration และ Security Roadmap ให้เหมาะกับรูปแบบการทำงานของแต่ละองค์กร
เริ่มต้นจากการมองเห็นความเสี่ยงในวันนี้ เพื่อป้องกันไม่ให้กลายเป็นความเสียหายในวันข้างหน้า
.
🌐 Website: www.indigy.com/m365center
🟩 LINE: @indigy
📞 ฝ่ายขาย: 02-072-1900 ต่อ 1
📩 Email: Marketing@indigy.com
📘 Facebook: INDIGY Connext
#Microsoft365 #Microsoft365Security #MicrosoftSecurity #CyberSecurity #DataSecurity #CloudSecurity #BusinessSecurity #INDIGY